Expertos en seguridad informática señalan que la amenaza persistente de grupos como TraderTraitor obstaculiza los esfuerzos globales por lograr una adopción cripto segura. Este complejo escenario ha cobrado una relevancia sin precedentes tras la atribución oficial por parte del FBI de la autoría norcoreana en el ataque masivo contra Binance. La magnitud de la brecha, que resultó en la pérdida de más de seis mil millones de dólares, representa el mayor robo de activos digitales registrado hasta la fecha. El informe técnico detalla que la operación fue ejecutada por la unidad de élite denominada TraderTraitor, conocida por su precisión en la identificación de fallos de día cero en protocolos de red. A través de una serie de maniobras coordinadas, los atacantes lograron infiltrarse en los sistemas internos de la plataforma, extrayendo fondos de manera sistemática. Esta situación subraya la fragilidad de las infraestructuras centralizadas frente a ataques dirigidos que poseen el respaldo de recursos estatales y una planificación estratégica que abarca meses de reconocimiento previo antes del golpe final.
Metodología del Blanqueo y Respuesta de la Plataforma
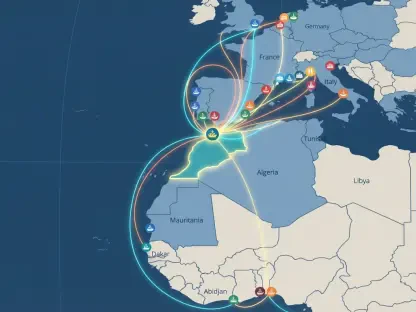
El proceso de legitimación de los capitales robados siguió una ruta meticulosamente diseñada para evadir el rastreo de las firmas de análisis forense de cadenas de bloques. Una vez que los fondos fueron sustraídos, los perpetradores iniciaron la conversión masiva de los activos a la red de Ethereum, aprovechando su liquidez y la disponibilidad de protocolos de finanzas descentralizadas. Mediante el uso de mezcladores de criptomonedas y servicios de intercambio instantáneo, el grupo logró anonimizar las transacciones, dificultando la recuperación inmediata por parte de las autoridades internacionales. Ante esta crisis, Binance adoptó una postura de responsabilidad integral, comprometiéndose a absorber la totalidad de las pérdidas para proteger a su base de usuarios. La compañía ha conseguido cubrir el noventa por ciento de los activos afectados mediante sus fondos de garantía propios, mientras trabaja en un cronograma de restablecimiento operativo que permita normalizar los retiros y restaurar la confianza en el ecosistema, demostrando una resiliencia corporativa notable bajo una presión extrema.
Implicaciones Geopolíticas y Estrategias de Ciberseguridad
El incidente trascendió las fronteras de la tecnología para convertirse en un dilema de política exterior y seguridad nacional. Diversos líderes globales expresaron su preocupación por el uso de estos activos para financiar programas de armamento, lo que generó un intenso debate sobre la regulación de las fronteras digitales. La comunidad internacional determinó que la cooperación entre agencias de inteligencia y el sector privado resultó indispensable para contener la expansión del grupo TraderTraitor. Para mitigar futuros riesgos, las organizaciones debieron implementar sistemas de autenticación multifactor basados en hardware y protocolos de monitoreo con inteligencia artificial para detectar comportamientos anómalos. La lección principal de este evento radicó en que la seguridad no fue un estado estático, sino un proceso de adaptación continua frente a amenazas asimétricas. Se recomendó a las plataformas diversificar sus métodos de custodia y establecer reservas de liquidez obligatorias que funcionaran como un seguro sistémico. Esta transformación estructural fortaleció la integridad del mercado ante las vulnerabilidades que anteriormente fueron explotadas.