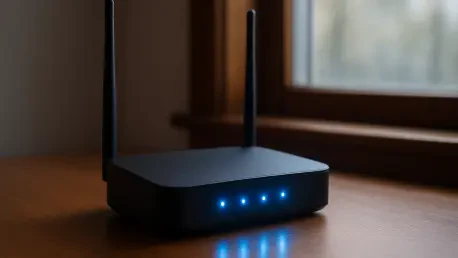
Varios estados norteamericanos alegan que los dispositivos promocionados como soluciones de alta seguridad carecen en realidad de sistemas básicos de actualización automática. Esta premisa constituye el núcleo de las acciones legales interpuestas por las fiscalías de Florida, Iowa, Nebraska y Montana, las cuales cuestionan la integridad de TP-Link Systems en el mercado tecnológico actual. La controversia surge en un momento donde la infraestructura de red doméstica se ha vuelto el blanco principal de incursiones externas, elevando la preocupación sobre si las promesas de protección son meras herramientas de mercadotecnia. Los demandantes aseguraron que la empresa indujo al error a millones de consumidores al presentar sus enrutadores como escudos infranqueables bajo marcas comerciales llamativas. Esta situación provocó un debate profundo sobre la responsabilidad de los fabricantes en la protección de los datos personales y la seguridad nacional frente a posibles vulnerabilidades críticas detectadas en equipos de uso diario en todo el país.
Vulnerabilidades Técnicas: El Riesgo Silencioso en los Hogares
La arquitectura de seguridad de muchos de estos dispositivos ha sido puesta bajo la lupa tras revelarse que actores externos aprovecharon fallos estructurales para crear redes de ataque a gran escala. Investigaciones técnicas identificaron infraestructuras de ataque, como la denominada CovertNetwork-1658, la cual operaba a través de enrutadores comprometidos para ejecutar códigos maliciosos de manera remota. La Agencia de Ciberseguridad y Seguridad de las Infraestructuras, conocida por sus siglas CISA, también ha documentado casos donde las vulnerabilidades explotadas no fueron corregidas con la celeridad necesaria por el fabricante. Este escenario demuestra que la ausencia de mecanismos de parcheo automático deja a los usuarios en una posición de indefensión total ante amenazas que evolucionan diariamente. La falta de soporte técnico para modelos que aún se encuentran a la venta agrava el problema, convirtiendo el hardware doméstico en un punto de entrada para el espionaje y la extracción de datos sensibles sin consentimiento.
El impacto de estas brechas de seguridad trasciende la privacidad individual para convertirse en una cuestión de estabilidad digital colectiva. Cuando miles de dispositivos carecen de actualizaciones frecuentes, se transforman en nodos pasivos de redes controladas por terceros, capaces de lanzar ataques de denegación de servicio o interceptar tráfico de información privada sin que el dueño lo note. Los fiscales argumentaron que la compañía omitió informar sobre la obsolescencia programada de su seguridad, vendiendo una falsa sensación de tranquilidad a los hogares. A medida que las casas inteligentes dependen de una conexión segura, la negligencia en el mantenimiento del software se percibió como una falta grave de ética profesional. Las pruebas sugieren que la rentabilidad comercial se priorizó por encima del robustecimiento de los sistemas, dejando la puerta abierta a intrusiones que ahora son objeto de intensos litigios judiciales en todo el territorio nacional, buscando sentar un precedente para la industria.
Transparencia CorporativLa Reestructuración de la Confianza Digital
La identidad corporativa de TP-Link Systems ha sido otro punto de fricción constante en el panorama legal y geopolítico. Aunque la compañía intentó posicionarse como una entidad con sede en California para distanciarse de sus raíces originales, las investigaciones sugieren que la estructura de mando y el desarrollo tecnológico permanecen vinculados a su matriz en China. Esta supuesta independencia es calificada por los demandantes como una estrategia diseñada para evitar el escrutinio de los organismos reguladores occidentales que vigilan la soberanía de los datos. Los fiscales sostienen que los procesos de investigación, el diseño del firmware y la gestión de los servidores no han salido realmente del control extranjero. Esta discrepancia entre la imagen pública y la realidad operativa plantea dudas sobre quién tiene acceso final a la información que transita por estos equipos. La falta de claridad en la gobernanza interna se traduce en una desconfianza institucional profunda y persistente.
La resolución de este conflicto legal determinó la necesidad de una reevaluación integral de cómo los usuarios debían abordar la seguridad de sus redes domésticas. Fue imperativo que los consumidores comenzaran a exigir una mayor transparencia sobre el ciclo de vida de los productos y la frecuencia de sus actualizaciones de seguridad. Como medida inmediata, se recomendó la implementación de auditorías externas independientes para todos los fabricantes de hardware de red que operaron en mercados internacionales. Además, las autoridades sugirieron que los ciudadanos optaran por dispositivos que ofrecieron garantías explícitas de soporte técnico a largo plazo y procesos de actualización verificables. El fortalecimiento de la ciberseguridad nacional dependió de la capacidad de identificar y mitigar riesgos en la cadena de suministro antes de que los equipos llegaran al consumidor final. Este proceso judicial no solo buscó sanciones económicas, sino que fomentó un cambio hacia una responsabilidad tecnológica compartida.